
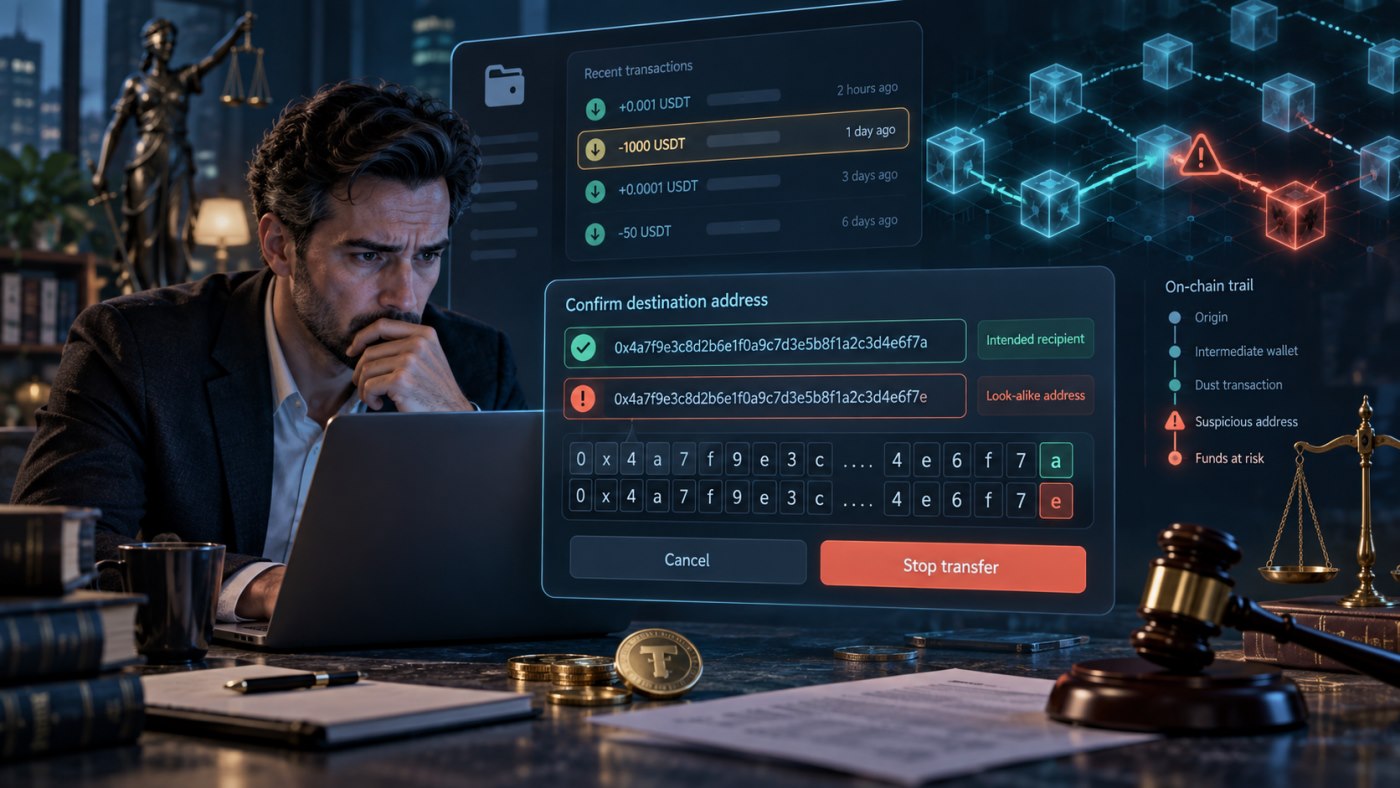
سرقت تتر با آدرس مشابه یا Address Poisoning یکی از شیوههای روبهرشد کلاهبرداری رمزارزی است که حتی کاربران باتجربه را هدف میگیرد. مهاجم آدرسی میسازد که چند نویسه اول و آخر آن شبیه آدرس واقعی گیرنده است و با یک تراکنش بسیار کوچک یا صفر، آن را وارد تاریخچه کیف پول قربانی میکند. کاربر در انتقال بعدی، بهجای مراجعه به منبع معتبر، آدرس را از تاریخچه کپی میکند و تتر یا رمزارز خود را برای کلاهبردار میفرستد.
متامسک در خرداد ۱۴۰۵ از قابلیت شناسایی این حمله خبر داد و اعلام کرد از ژانویه ۲۰۲۵ تا فوریه ۲۰۲۶، شرکت امنیتی Blockaid حدود ۶۵٫۴ میلیون تراکنش مرتبط با مسمومسازی آدرس را علامتگذاری کرده است. این آمار نشان میدهد موضوع فقط یک اشتباه نادر نیست. اگر دارایی شما به آدرس مشابه منتقل شده، حفظ فوری مدارک و مشورت با وکیل ارز دیجیتال میتواند به انتخاب مسیر فنی و حقوقی مناسب کمک کند.
Address Poisoning یا مسمومسازی آدرس چیست؟
آدرس کیف پول رشتهای طولانی از حروف و اعداد است. بسیاری از کیف پولها برای سادهتر شدن نمایش، فقط چند نویسه ابتدا و انتهای آدرس را نشان میدهند. مهاجم با ابزارهای تولید آدرس، کیف پولی میسازد که بخشهای قابل مشاهده آن با آدرس مورد اعتماد قربانی شباهت دارد؛ اما نویسههای میانی متفاوتاند.
سپس تراکنشی کوچک، انتقال توکن بیارزش یا حتی رویدادی با ارزش صفر ایجاد میکند تا آدرس جعلی در فهرست فعالیتهای اخیر کیف پول ظاهر شود. حمله زمانی موفق میشود که کاربر برای پرداخت بعدی، آدرس را از همان تاریخچه کپی کند و فقط ابتدا و انتهای آن را بررسی کند.
چرا سرقت تتر با آدرس مشابه موضوع روز است؟
گزارشهای امنیتی سالهای ۲۰۲۵ و ۲۰۲۶ از افزایش استفاده مهاجمان از این روش حکایت دارند. ابزارهای تولید آدرس شبیه، پایش خودکار تراکنشهای بزرگ و ارسال انبوه تراکنشهای کمارزش باعث شده حمله در مقیاس وسیع اجرا شود. پژوهشهای دانشگاهی نیز میلیونها تلاش مسمومسازی و هزاران مورد زیان قطعی را بررسی کردهاند.
تتر بهدلیل کاربرد گسترده در انتقالهای تجاری، تسویه و خریدوفروش، هدف جذابی است. شبکههایی با کارمزد پایین امکان ارسال تعداد زیادی تراکنش کوچک را فراهم میکنند. مهاجم معمولاً قربانیانی را انتخاب میکند که پیشتر مبالغ قابلتوجهی به یک آدرس ثابت فرستادهاند.
حمله آدرس مشابه قدمبهقدم چگونه انجام میشود؟
- شناسایی قربانی: مهاجم بلاکچین را برای کیف پولهای فعال یا انتقالهای بزرگ پایش میکند.
- انتخاب آدرس معتبر: آدرسی که قربانی مرتب با آن معامله دارد شناسایی میشود.
- ساخت آدرس شبیه: آدرسی تولید میشود که چند نویسه اول و آخر آن با مقصد واقعی یکسان یا بسیار نزدیک است.
- آلودهکردن تاریخچه: مهاجم مقدار ناچیز توکن، توکن جعلی یا انتقال صفر را از آدرس مشابه به کیف پول قربانی میفرستد.
- انتظار برای خطای کاربر: قربانی در تراکنش بعدی آدرس جعلی را از تاریخچه یا پیشنهاد خودکار کپی میکند.
- انتقال و جابهجایی سریع: پس از دریافت دارایی، مهاجم آن را میان کیف پولها، شبکهها یا صرافیها منتقل میکند.
تفاوت Address Poisoning با Clipboard Hijacking
در مسمومسازی آدرس، مهاجم تاریخچه تراکنش را آلوده میکند و بر خطای دیداری یا عادت کپی از سوابق تکیه دارد. در حمله تعویض کلیپبورد، بدافزار آدرسی را که کاربر کپی کرده در حافظه موقت دستگاه عوض میکند. نتیجه هر دو میتواند انتقال به مقصد مهاجم باشد، اما روش اثبات و بررسی فنی متفاوت است.
| ویژگی | مسمومسازی آدرس | تعویض کلیپبورد |
|---|---|---|
| محل دستکاری | تاریخچه یا فعالیت کیف پول | حافظه موقت دستگاه |
| نیاز به بدافزار روی دستگاه | معمولاً خیر | اغلب بله |
| نشانه اصلی | تراکنش کوچک از آدرس مشابه | تغییر آدرس بعد از Paste |
| مدرک مهم | تراکنش آلودهکننده و آدرس شبیه | گزارش فنی دستگاه و فایل مشکوک |
نشانههای هشدار در تاریخچه کیف پول
- دریافت مقدار بسیار کم تتر یا توکنی که انتظارش را نداشتهاید
- تراکنش صفر یا توکن ناشناس با نام شبیه دارایی معتبر
- آدرسی که ابتدا و انتهای آن آشناست اما در میانه تفاوت دارد
- چند تراکنش کوچک در فاصله کوتاه پس از یک انتقال بزرگ
- توکن جعلی که نماد یا تصویر تتر را تقلید میکند
- پیشنهاد خودکار مقصدی که در دفترچه آدرس ذخیره نشده است
اگر تتر را به آدرس مشابه فرستادیم فوراً چه کنیم؟
- تراکنشهای بعدی را متوقف کنید. برای «فعالسازی بازگشت» یا «کارمزد آزادسازی» هیچ مبلغی نپردازید.
- TXID را ثبت کنید. هش تراکنش، شبکه، زمان، مبلغ، آدرس مبدأ و مقصد را در یک فایل مستقل نگه دارید.
- تراکنش آلودهکننده را پیدا کنید. بررسی کنید آدرس جعلی چه زمانی و با چه توکن یا مبلغی وارد تاریخچه شده است.
- آدرس واقعی و جعلی را کنار هم ثبت کنید. تمام نویسهها را مقایسه و تفاوتها را برجسته کنید.
- به صرافی مبدأ گزارش دهید. اگر برداشت از صرافی انجام شده، تیکت رسمی با شماره پیگیری ایجاد و درخواست حفظ لاگها کنید.
- مسیر دارایی را پایش کنید. انتقالهای بعدی را ثبت کنید، ولی با مهاجم تماس یا معامله نکنید.
- دستگاه را بررسی کنید. اگر احتمال تعویض کلیپبورد وجود دارد، از دستگاه آلوده برای انتقال جدید استفاده نکنید.
- گزارش و شکایت را منظم کنید. شرح زمانی و مستندات را برای بررسی تخصصی آماده سازید.
چه مدارکی برای شکایت اهمیت دارد؟
| مدرک | آنچه باید ثبت شود | کاربرد |
|---|---|---|
| تراکنش اصلی | TXID، شبکه، مبلغ، زمان | اثبات انتقال زیانبار |
| تراکنش مسمومکننده | هش، مبلغ ناچیز یا انتقال صفر | نمایش الگوی فریب |
| دو آدرس | آدرس کامل معتبر و جعلی | اثبات شباهت مهندسیشده |
| سوابق صرافی | برداشت، ورود، IP و تأییدها | تعیین نحوه ارسال |
| تصاویر کیف پول | تاریخچه، پیشنهاد مقصد و هشدارها | بازسازی تجربه کاربر |
| گزارش فنی دستگاه | بدافزار، افزونه یا تغییر کلیپبورد | تفکیک نوع حمله |
| مکاتبات | تیکت و پاسخ پشتیبانی | اثبات زمان اطلاعرسانی |
اسکرینشات بهتنهایی ممکن است کافی نباشد. خروجی کامل تراکنش از مرورگر بلاکچین، نشانی دقیق صفحات، فایلهای اصلی و زمان ثبت را نیز نگه دارید. از ویرایش تصویر یا حذف دادههای دستگاه پیش از تهیه نسخه مناسب خودداری کنید.
آیا تراکنش تتر قابل لغو است؟
تراکنش تأییدشده بلاکچین معمولاً مانند حواله بانکی قابل لغو یکجانبه نیست. اما این به معنای بیفایده بودن پیگیری نیست. اگر دارایی وارد صرافی متمرکز یا سرویس دارای اطلاعات هویتی شود، اقدام سریع و دستور مقام صالح ممکن است برای حفظ داده یا جلوگیری از انتقال بعدی مؤثر باشد. نتیجه به سرعت، مقصد، حوزه قضایی و همکاری واسطهها وابسته است.
ردیابی و بازیابی دو مفهوم متفاوتاند. ممکن است مسیر دارایی روی زنجیره روشن باشد ولی دسترسی عملی به آن ممکن نشود. هیچ شخص حرفهای نباید بازگشت قطعی وجه را تضمین کند.
ردیابی حقوقی و فنی آدرس جعلی
تحلیل اولیه باید زنجیره رخدادها را نشان دهد: تراکنش واقعی قبلی، زمان ورود آدرس مشابه به تاریخچه، تراکنش اشتباه و حرکت بعدی دارایی. سپس نقاطی که ممکن است به هویت متصل شوند بررسی میشود؛ از جمله صرافی متمرکز، سرویس پرداخت یا حسابی که احراز هویت دارد.
در این مرحله، گزارش ساده مرورگر بلاکچین کافی نیست. نسبت دادن کیف پول به یک شخص نیازمند قرائن تکمیلی و گاهی اطلاعاتی است که فقط ارائهدهنده خدمت در اختیار دارد. درخواست حفظ داده باید دقیق، متناسب و مبتنی بر شناسههای فنی باشد.
مسئولیت کیف پول یا صرافی در Address Poisoning
وجود آدرس جعلی در تاریخچه لزوماً مسئولیت حقوقی کیف پول، صرافی یا کاربر را بهتنهایی ثابت نمیکند. باید بررسی شود رابط کاربری چگونه آدرس را نمایش داده، هشدار مشابهت وجود داشته یا نه، مقصد از دفترچه امن انتخاب شده یا تاریخچه، و انتقال با چه تأییدهایی انجام شده است.
در سال ۲۰۲۶ برخی کیف پولها قابلیت تشخیص آدرس مشابه را به جریان ارسال افزودهاند. این تحول نشان میدهد طراحی رابط و هشدارهای امنیتی در پیشگیری نقش دارد؛ با این حال ارزیابی مسئولیت در هر پرونده به قرارداد، استانداردهای متعارف، رفتار کاربر و رابطه سببیت بستگی دارد.
آیا این رفتار کلاهبرداری رایانهای است؟
تعیین عنوان مجرمانه به شیوه دقیق ارتکاب وابسته است. ساخت آدرس مشابه، ایجاد تراکنش فریبنده، استفاده از توکن جعلی، دستکاری داده یا بهکارگیری بدافزار میتواند از منظر مقررات دسترسی غیرمجاز، جعل یا کلاهبرداری مرتبط با رایانه بررسی شود. تشخیص نهایی با مرجع قضایی است و نباید صرفاً با یک عنوان عمومی از بررسی فنی پرونده صرفنظر کرد.
صلاحیت و مسیر شکایت در ایران
برای انتخاب مرجع، محل وقوع رفتار، نتیجه زیانبار، حساب یا صرافی مورد استفاده و ارتباط اشخاص با ایران بررسی میشود. اگر برداشت از یک صرافی داخلی انجام شده، سوابق احراز هویت و برداشت میتواند اهمیت ویژه داشته باشد. در پروندههای مربوط به صرافی خارجی یا کیف پول ناشناس، هماهنگی فنی و حقوقی پیچیدهتر است.
در تنظیم شکایت بهتر است بهجای حدس درباره هویت مهاجم، دادههای قطعی ارائه شود: آدرسها، هشها، زمانها، شبکه و مسیر وجوه. درخواستهای مشخص برای حفظ سوابق و شناسایی حساب مقصد معمولاً از شرحهای کلی مؤثرتر است.
نقش وکیل ارز دیجیتال در پرونده آدرس مشابه
وکیل متخصص میتواند مدارک فنی را به روایت حقوقی منسجم تبدیل کند، میان آدرس معتبر و جعلی مقایسه دقیق بسازد، تراکنش مسمومکننده را از انتقال اصلی جدا کند و درخواستهای لازم برای حفظ اطلاعات صرافیها را پیشنهاد دهد. همچنین میتواند مشخص کند موضوع صرفاً خطای انتقال بوده یا قرائن یک طرح سازمانیافته برای فریب وجود دارد.
اگر دارایی پس از سرقت از چند کیف پول عبور کرده یا به صرافی خارجی رسیده است، مقاله ردیابی ارز دیجیتال سرقتشده در صرافی خارجی را نیز مطالعه کنید.
چگونه از مسمومسازی آدرس پیشگیری کنیم؟
- هرگز مقصد را از تاریخچه تراکنش کپی نکنید. آدرس را از منبع اصلی یا دفترچه تأییدشده بگیرید.
- تمام آدرس را مقایسه کنید. بررسی چند نویسه اول و آخر کافی نیست.
- دفترچه آدرس و فهرست سفید بسازید. برای مقصدهای پرتکرار از مخاطب ذخیرهشده و تأییدشده استفاده کنید.
- انتقال آزمایشی انجام دهید. ابتدا مقدار کمی بفرستید و دریافت مقصد را از کانال مستقل تأیید کنید.
- نمایشگر امن را بررسی کنید. در کیف پول سختافزاری، آدرس کامل روی خود دستگاه تأیید شود.
- تراکنشهای Dust را علامت خطر بدانید. با توکن یا آدرس ناشناس تعامل نکنید.
- دستگاه را پاک و بهروز نگه دارید. افزونهها و نرمافزارهای ناشناس میتوانند کلیپبورد را تغییر دهند.
- فرایند سازمانی دو امضایی تعریف کنید. انتقالهای بزرگ باید توسط فرد دوم و از منبع مستقل بررسی شوند.
چکلیست امن برای انتقال تتر
- شبکه تتر با شبکه مقصد یکسان است.
- آدرس از پیام یا سند مورد اعتماد گرفته شده، نه از History.
- تمام نویسههای آدرس با منبع دوم تطبیق داده شدهاند.
- گیرنده، آدرس را در کانالی مستقل تأیید کرده است.
- یک انتقال آزمایشی موفق انجام شده است.
- مبلغ، کارمزد و مقصد روی صفحه تأیید نهایی دوباره خوانده شدهاند.
- برای مبلغ بالا، تأیید شخص دوم یا کیف پول چندامضایی وجود دارد.
اشتباهات رایج قربانیان پس از سرقت
- ارسال مبلغ دیگر برای آزمایش یا پسگرفتن وجه
- اعتماد به فردی که در پیام خصوصی وعده بازیابی فوری میدهد
- انتشار عبارت بازیابی یا اطلاعات شخصی در گروههای عمومی
- حذف کیف پول، پیامها یا فایلهای مشکوک قبل از مستندسازی
- مکاتبه تهدیدآمیز با مهاجم و هشدار دادن درباره روند ردیابی
- پرداخت پیشپرداخت به شرکت فاقد هویت و قرارداد روشن
مراقب کلاهبرداری بازیابی ارز دیجیتال باشید؛ مالباختگان معمولاً دوباره هدف قرار میگیرند.
پرسشهای متداول
آیا دریافت مقدار ناچیز تتر یعنی کیف پول هک شده است؟
نه لزوماً. در مسمومسازی آدرس، مهاجم معمولاً بدون دسترسی به کلید خصوصی تراکنشی کوچک میفرستد. خطر اصلی، کپیکردن آدرس جعلی در آینده است.
اگر فقط یک حرف آدرس فرق کند، انتقال به مقصد دیگری میرود؟
بله. آدرس کامل مقصد اهمیت دارد و تفاوت یک نویسه میتواند کیف پول کاملاً متفاوتی باشد.
آیا میتوان تتر دریافتی ناشناس را حذف کرد؟
رکورد بلاکچین حذف نمیشود. بهتر است با توکن ناشناس تعامل نکنید و آن را مبنای کپی آدرس قرار ندهید.
آیا ارسال آزمایشی همیشه کافی است؟
خیر. اگر کاربر همان آدرس اشتباه را در مرحله آزمایشی و اصلی استفاده کند، خطر باقی است. دریافت باید توسط گیرنده واقعی تأیید شود و آدرس کامل دوباره بررسی گردد.
اگر صرافی آدرس را پیشنهاد داده باشد، چه کنیم؟
تصویر رابط، زمان، نسخه برنامه و نحوه انتخاب مقصد را ذخیره کنید. سپس قرارداد و کنترلهای صرافی باید بررسی شود.
آیا پلیس میتواند صاحب آدرس را پیدا کند؟
آدرس بهتنهایی نام صاحب را نشان نمیدهد، اما ارتباط آن با صرافی احراز هویتشده یا سایر دادهها ممکن است به شناسایی کمک کند.
چه زمانی باید اقدام کنیم؟
هرچه سریعتر. مهاجم ممکن است دارایی را به چند آدرس یا شبکه منتقل کند و دادههای برخی سرویسها نیز برای همیشه نگهداری نشوند.
جمعبندی
در سرقت تتر با آدرس مشابه، بلاکچین الزاماً شکسته نشده است؛ مهاجم از نمایش کوتاه آدرس و عادت کاربر سوءاستفاده میکند. پیشگیری با بررسی کامل مقصد، دفترچه آدرس امن، انتقال آزمایشی و تأیید مستقل ممکن است. پس از وقوع نیز توقف انتقال، حفظ تراکنش مسمومکننده، ثبت مسیر دارایی و اقدام حقوقی منظم اهمیت دارد.
منابع
- MetaMask: قابلیت شناسایی Address Poisoning، ژوئن ۲۰۲۶
- Ledger: راهنمای حملات مسمومسازی آدرس
- FBI: هشدار درباره توکن جعلی و Address Poisoning
- قانون جرایم رایانهای
- آییننامه جمعآوری و استنادپذیری ادله الکترونیکی
این مقاله برای آگاهی عمومی است و نتیجه پیگیری یا بازیابی دارایی را تضمین نمیکند.